原报道时间:2026年11月11日12:42(北京时间)。 据 Cointelegraph 报道,跨链桥 Across Protocol 称,其域名在遭攻击者控制、网站被替换为钓鱼页面后,已重新取回控制权。此前,Across 曾警告用户避免使用其应用,当时已有钱包资产被转走的报告。截至原报道发布时,受影响用户人数和损失总额尚未披露。
Across 表示,攻击者于11月10日约18:45(UTC)通过针对域名注册商 Namecheap 的社交工程攻击取得域名控制权。团队称,他们在约15分钟内收到警报,并立即着手关闭网站。安全响应组织 SEAL911 协助向主要钱包标记该域名存在钓鱼风险;Cloudflare 也将其标记为有风险,随后移除了相关 DNS 记录。
Across 在11月11日的更新中称,在 Namecheap 创始人 Richard Kirkendall 的帮助下,across.to 域名已恢复控制,系统目前正常运行。团队表示,部分用户可能在恶意网站被完全拦截前访问了该域名;第三方集成和 API 用户未受影响。团队还称,将补偿所有受影响用户,并在未来几天公布完整的事后调查报告。
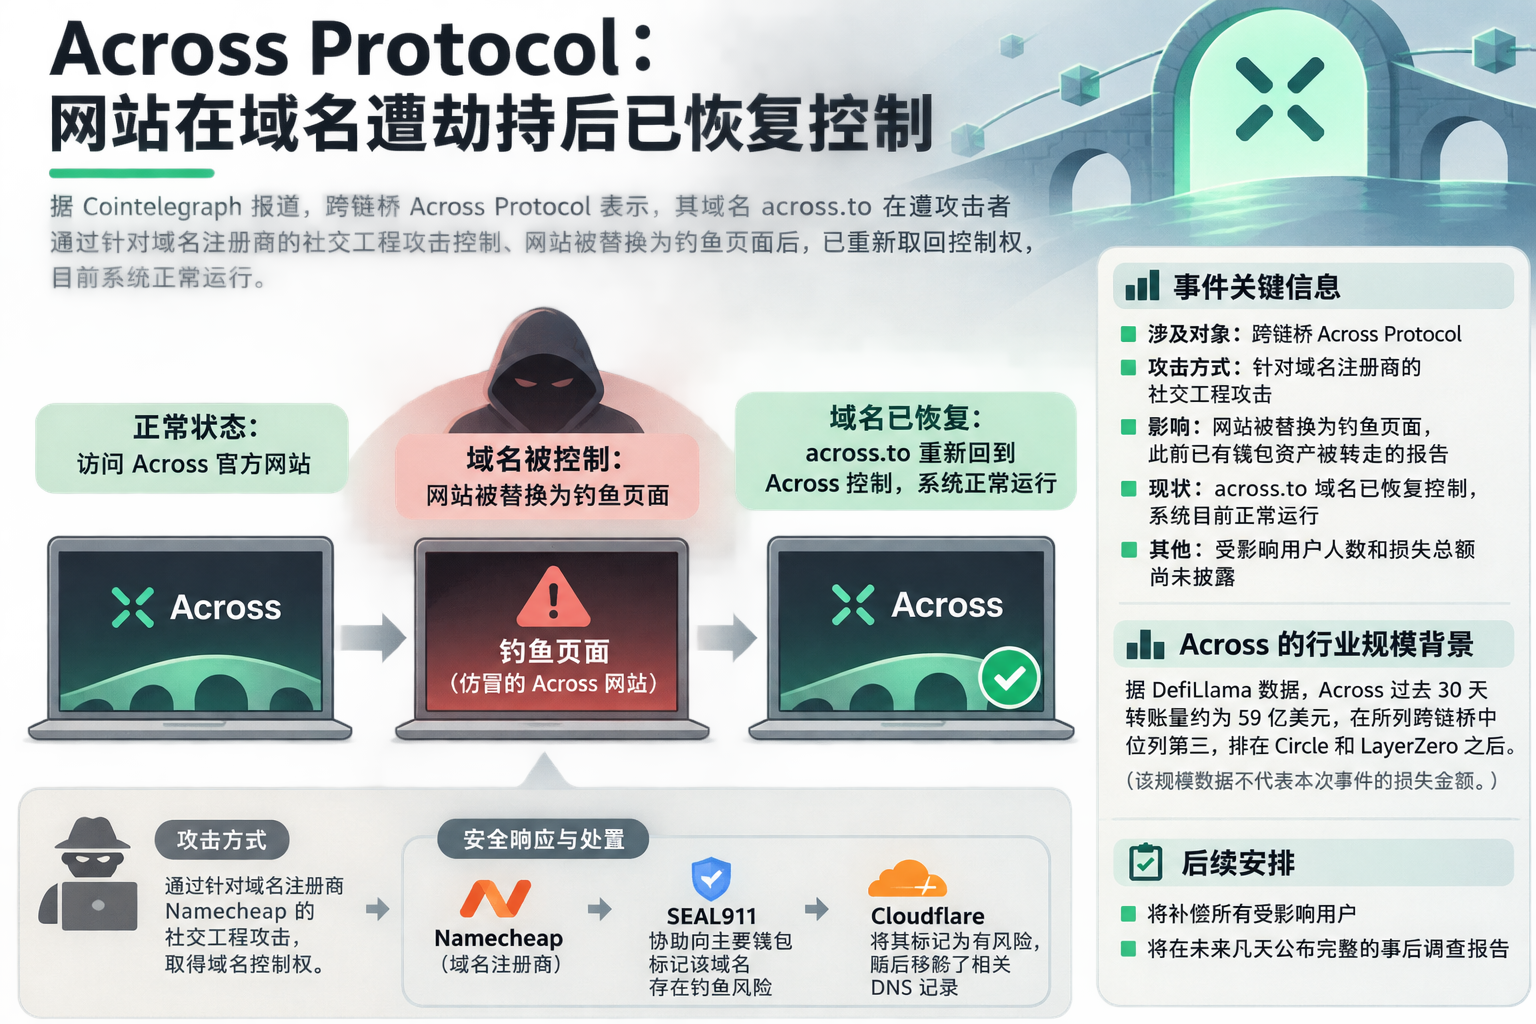
这起事件涉及交易活动规模较大的跨链桥。据原报道援引 DefiLlama 数据,Across 的30天转账量约为59亿美元,在所列跨链桥中位列第三,排在 Circle 和 LayerZero 之后。这一规模数据不代表本次事件的损失金额。
原文来源:cointelegraph.com(原文发布于 2026-11-11 12:42,UTC+8)